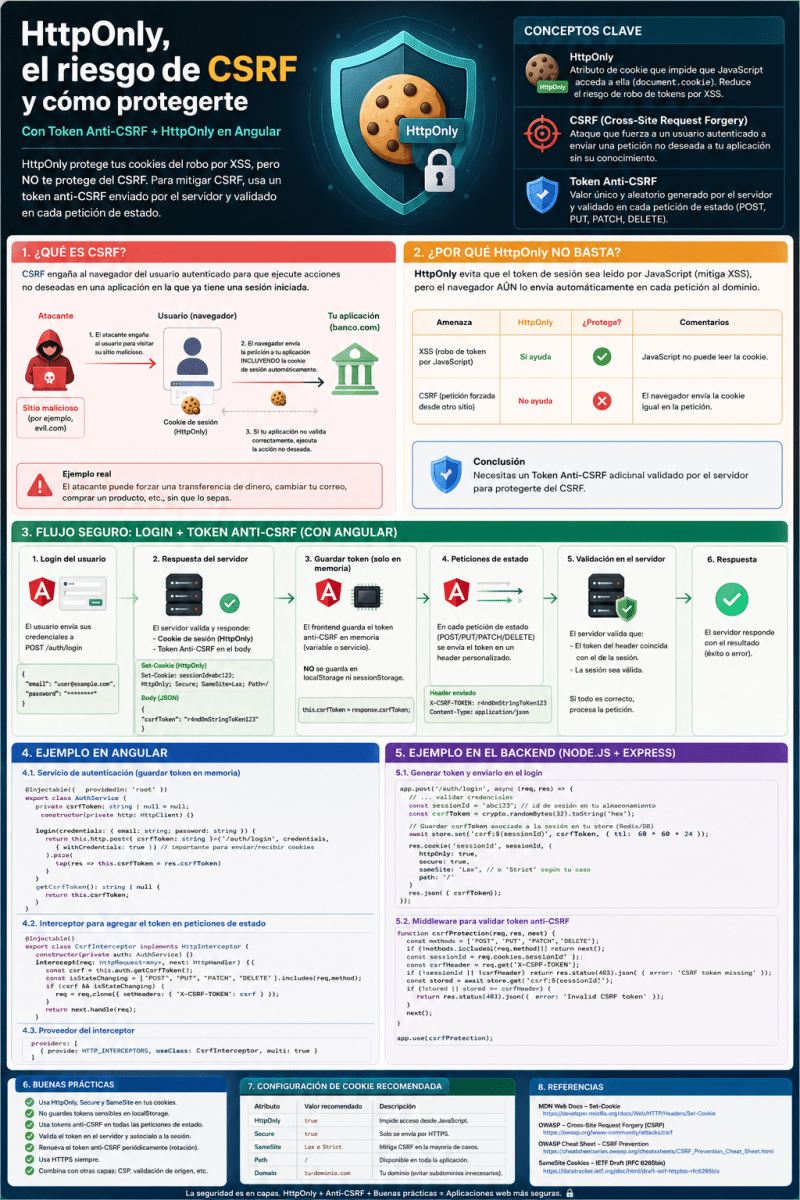
DestacadaSeguridad en Aplicaciones Web/Intermedia/5 minHttpOnly, el riesgo de CSRF y cómo protegerte con un token anti‑CSRFLa infografía explica por qué HttpOnly no impide los ataques CSRF y muestra un flujo seguro con token anti‑CSRF, ejemplos en Angular y Node.js/Express, buenas prácticas y configuración recomendada de cookies.seguridad webcsrfhttponly+9
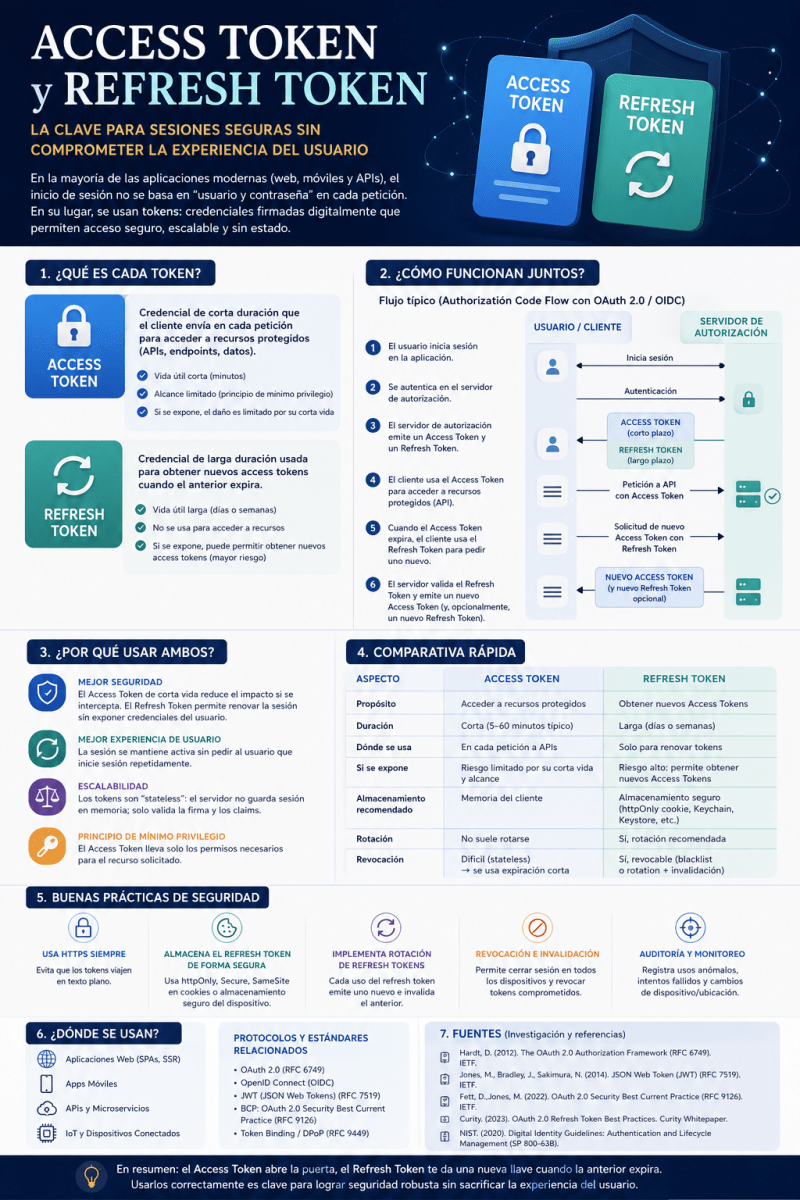
DestacadaSeguridad en Aplicaciones Web/Intermedia/5 minAccess Token vs Refresh Token: guía visual y buenas prácticasResumen claro de qué son los Access Tokens y Refresh Tokens, cómo trabajan juntos en OAuth 2.0/OIDC, sus diferencias y recomendaciones de seguridad.access tokenrefresh tokenoauth 2.0+9
 Destacada